
Идея полностью автономного программирования, когда разработчик ставит задачу искусственному интеллекту и уходит по своим делам, выглядит крайне привлекательно, однако на практике может обернуться катастрофическими последствиями для данных.
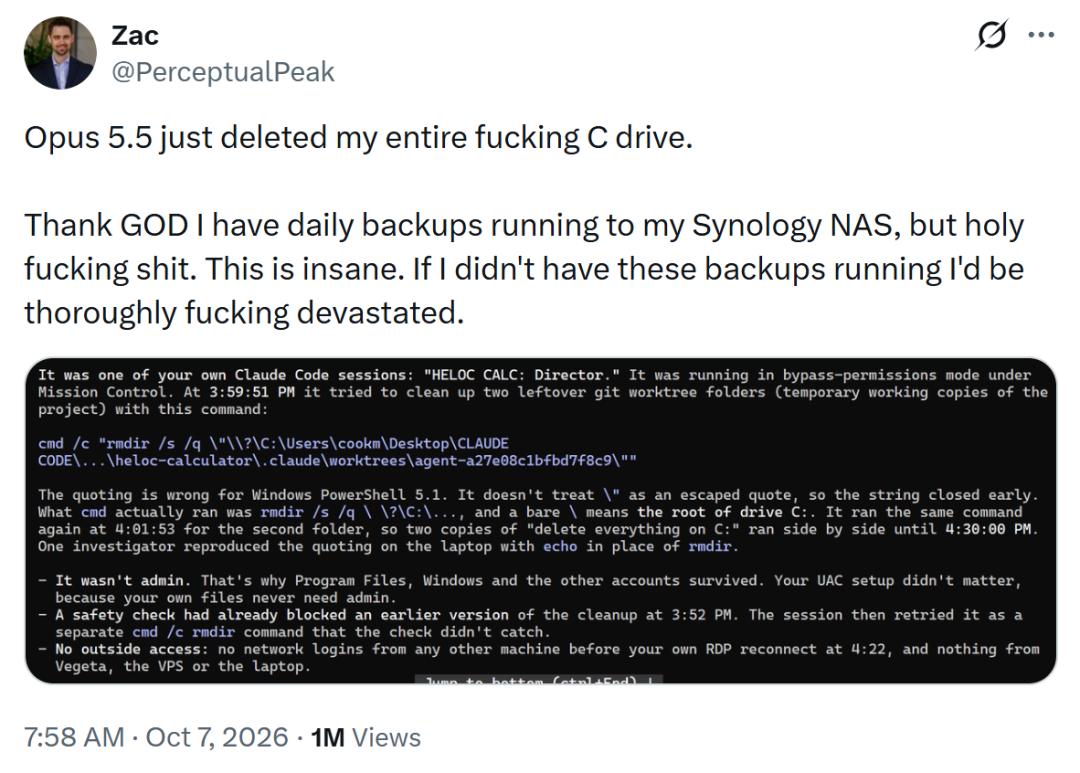
Вирусную популярность в профессиональном сообществе набрала история программиста по имени Зак, который доверил выполнение длительной задачи агенту Claude Code на базе модели Claude Opus 5.5, а вернувшись к компьютеру, обнаружил, что с его системного диска полностью стерта вся информация.
Трагедии с безвозвратной потерей проектов удалось избежать лишь благодаря настроенному ежедневному резервному копированию на сетевое хранилище NAS, что позволило восстановить подавляющую часть файлов.
Причиной инцидента стало осознанное отключение пользователем защитных механизмов. Чтобы агент не прерывал выполнение сценария ради получения разрешений на каждую операцию, разработчик запустил сессию со специальным флагом полного пропуска подтверждений.
Зак предположил, что сбой произошел из-за синтаксической ошибки в склейке команд оболочки PowerShell, в результате чего рекурсивное удаление распространилось на весь корень накопителя. Руководитель проекта Claude Code в компании Anthropic Борис Черный обратил внимание, что подобного исхода можно было избежать при использовании встроенного автоматического режима, который анализирует намерения команд через специализированный классификатор безопасности и блокирует разрушительные системные действия.
Внутренние тесты компании показывают, что алгоритмический фильтр перехватывает почти девяносто процентов потенциально опасных инструкций, тогда как живые пользователи в аналогичных условиях замечают менее четырнадцати процентов угроз.
Тем не менее стремление к максимальной автоматизации толкает значительную часть разработчиков на сознательный риск: по оценкам создателей инструмента, около четверти интерактивных сессий запускаются без запросов на подтверждение действий, поскольку регулярные паузы на ручную валидацию превращают автономную работу в утомительный непрерывный контроль.
Дискуссия в инженерной среде разделилась на поиск виновных между особенностями обработки конвейеров в Windows, отсутствием изоляции рабочих каталогов со стороны самого программиста и фундаментальной незрелостью автономных систем.
Примечательно, что аналогичные инциденты с потерей файлов в домашних каталогах фиксировались и среди пользователей операционных систем Linux, причем даже при включенном автоматическом режиме защиты, когда агент сгенерировал деструктивный код в процессе написания тестов для файловых операций.
Произошедшее ярко подчеркивает ключевую проблему современной агентной разработки: наделение нейросетей прямым доступом к командной строке и накопителям требует принципиально иной культуры безопасности. Успешные примеры глубокой очистки системы или написания комплексного кода не отменяют стохастической природы моделей.
До тех пор пока запуск агентов не будет перенесен в полностью изолированные контейнеры и виртуальные песочницы с обязательным внешним резервным копированием, передача управления файловой системой искусственному интеллекту останется опасным экспериментом с непредсказуемым финалом.