
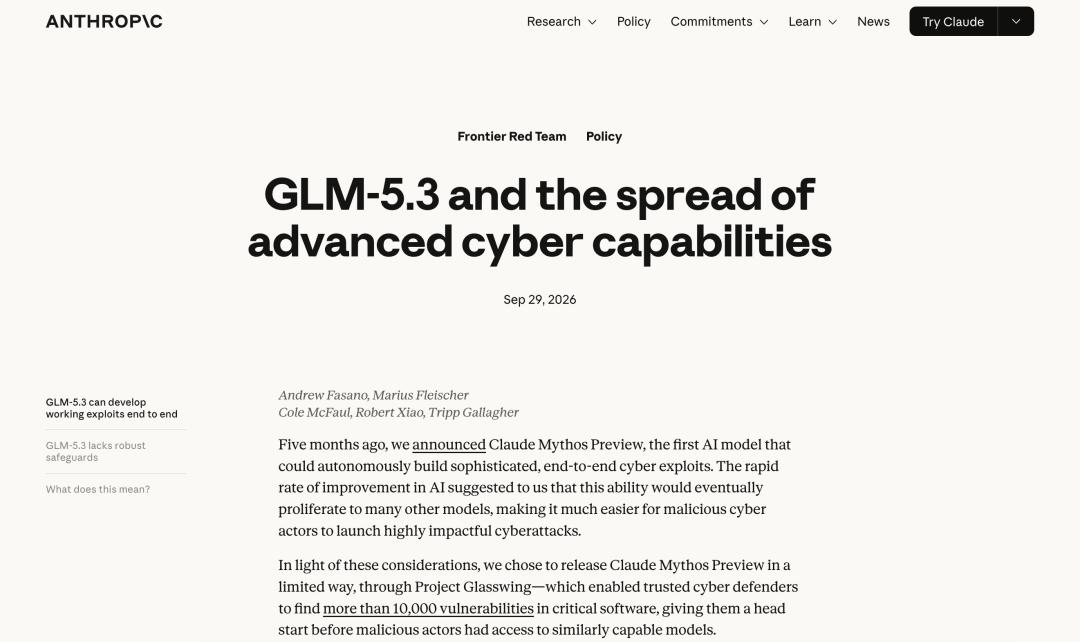
Отчёт Anthropic о модели GLM-5.3 от китайской компании Zhipu AI вызвал неожиданную реакцию в технологическом сообществе. Формально документ посвящён рискам: исследователи предупреждают, что мощные модели с открытыми весами могут облегчить поиск уязвимостей и создание вредоносных инструментов. Однако приведённые в отчёте результаты многие восприняли скорее как убедительную демонстрацию возможностей GLM-5.3.
Anthropic утверждает, что в тесте ExploitBench модель GLM-5.3 успешно выполнила 50 из 410 попыток эксплуатации уязвимостей, тогда как Claude Mythos Preview — 56. В отчёте также приводится оценка американского центра CAISI при NIST, согласно которой GLM-5.3 является наиболее сильной моделью с открытыми весами в сфере кибербезопасности и находится примерно в нескольких месяцах от передовых американских систем.
По данным Anthropic, исследователи использовали модель для анализа браузеров, нашли ранее неизвестную уязвимость и собрали в изолированной среде цепочку атаки, способную читать файлы на тестовой машине.
Главная претензия Anthropic касается не только технического уровня модели, но и возможности обходить её защитные ограничения. В исходной конфигурации GLM-5.3, как утверждается, отказывалась выполнять прямые вредоносные инструкции.
Однако при изменении контекста запроса или после удаления защитных механизмов модель начинала значительно чаще выполнять опасные задачи. Авторы отчёта подчёркивают, что открытые веса позволяют пользователям самостоятельно ослаблять встроенные ограничения.
В то же время эта критика затрагивает более широкий спор о безопасности открытых моделей. Удаление защитных барьеров — не уникальная проблема GLM-5.3, а потенциальная особенность любой достаточно мощной модели, чьи веса доступны для модификации.
При этом, согласно приведённым данным, стандартная версия GLM-5.3 демонстрировала высокий уровень отказов на вредоносные запросы, сопоставимый с закрытыми системами.
Ситуация показывает фундаментальное расхождение подходов. Закрытые разработчики предпочитают предоставлять наиболее чувствительные возможности только проверенным пользователям и через контролируемые интерфейсы.
Сторонники открытых моделей считают, что сильные инструменты необходимы не только крупным компаниям, но и независимым исследователям, разработчикам защитных решений и небольшим командам. В этом смысле отчёт Anthropic стал одновременно предупреждением о рисках и признанием того, что GLM-5.3 достигла заметного уровня в области кибербезопасности.