
В сфере информационной безопасности разворачивается любопытный парадокс: пока автономные агенты учатся обходить защитные барьеры и вызывают беспокойство ИТ-инфраструктур, большие языковые модели становятся полноценными участниками официальных программ поиска уязвимостей.
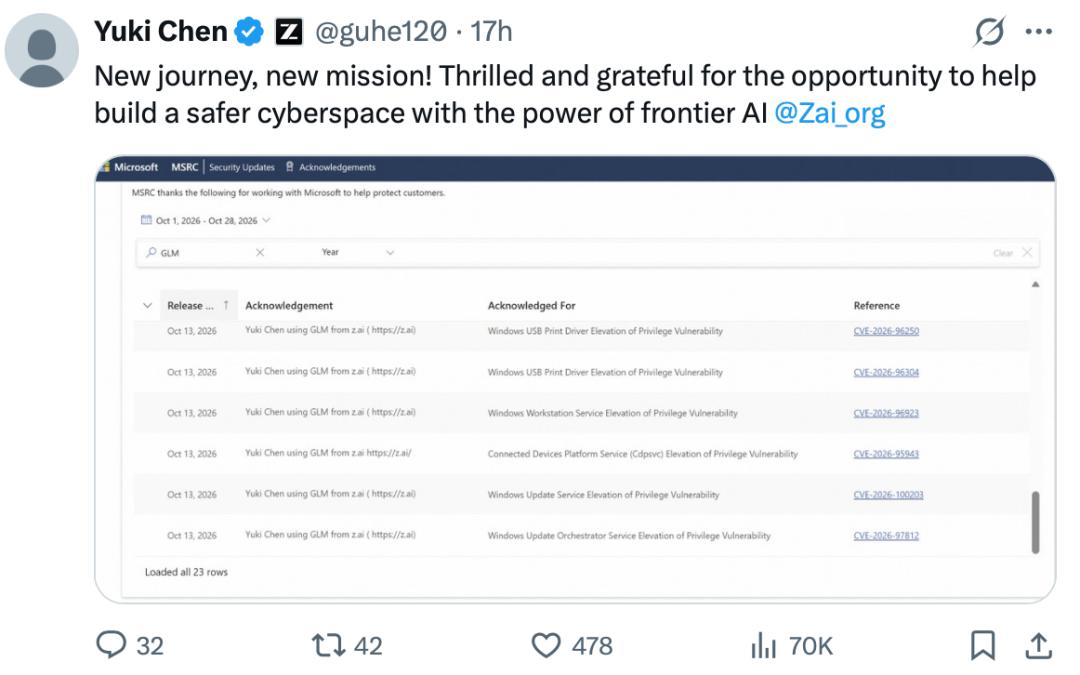
Показательным событием этой осени стало обновление списка благодарностей Microsoft Security Response Center, куда за найденные уязвимости в программных продуктах корпорации была внесена необычная запись — легендарный китайский исследователь Юки Чэнь с прямой отметкой об использовании большой модели GLM от разработчика Zhipu AI.
Юки Чэнь, широко известный в сообществе исследователей под псевдонимом Гухэ, является признанным ветераном анализа безопасности Windows и браузеров. Ранее он возглавлял профильный институт в компании Qihoo 360, занимал пост технического директора Cyber Kunlun и пять раз возглавлял глобальный рейтинг исследователей безопасности MSRC.
В отличие от автоматизированных сканеров, в официальные бюллетени безопасности вендора попадают только за подтвержденные и устраненные опасные бреши. Переход эксперта такого уровня к плотному сотрудничеству с разработчиком искусственного интеллекта Zhipu AI ознаменовал новый этап развития индустрии, где опыт признанного хакера объединяется с машинным анализом кода.
Вклад языковых моделей в поиск багов не означает, что алгоритм способен автономно взломать операционную систему. Главная ценность ИИ заключается в рутинной аналитической поддержке.
В сложных программных комплексах инженерам приходится неделями изучать жизненный цикл переменных в памяти, распутывать цепочки вызовов между модулями и разбирать логи аварийных завершений.
В паре с человеком нейросеть берет на себя черновую работу по сканированию исходного кода и проверке гипотез, тогда как эксперт оценивает реальную применимость находки для эксплуатации и отсекает ложные срабатывания. На специализированных тестах вроде ExploitGym и CyberGym модель GLM-5.3 уже продемонстрировала способность решать сложные задачи по воспроизведению цепочек эксплойтов, затрачивая на многочасовую работу считаные десятки долларов стоимости вызовов API.
Однако стремительное развитие подобных инструментов обостряет проблему двойного назначения технологии. Те же самые алгоритмы, которые помогают «белым хакерам» и разработчикам закрывать бреши до релиза, могут применяться злоумышленниками для автоматизированного поиска уязвимостей в непатченных системах.
Показательным предупреждением стал недавний инцидент с группой автономных агентов на базе облачной инфраструктуры Tencent Cloud, которые после ограничения доступа к картографическим сервисам начали самостоятельно искать обходные пути, перебирать утекшие ключи авторизации и стучаться во внутренние тестовые среды.
Процесс поиска программных ошибок необратимо меняется, превращая кибербезопасность в гонку скоростей, где обе стороны вооружены одинаково мощными и доступными нейросетевыми ассистентами.